

Livello applicativo, DNS e nomi di dominio sono i concetti al centro di questa lezione, dedicata al livello dell’architettura di rete che permette a programmi e applicazioni di comunicare attraverso Internet.
Il testo introduce i principali protocolli applicativi, come HTTP, SMTP e FTP, e approfondisce il funzionamento del DNS, il sistema che traduce i nomi di dominio leggibili dagli esseri umani in indirizzi numerici utilizzabili dai dispositivi.
La lezione spiega poi la struttura gerarchica dei domini, distinguendo tra TLD, domini di secondo livello, sottodomini e FQDN. Nella parte finale vengono presentati i ruoli di nameserver, registrar e registry, chiarendo come i nomi di dominio vengono registrati, gestiti, rinnovati e amministrati su Internet.
Livello applicativo
Il livello applicativo gestisce le comunicazioni tra i programmi o le applicazioni sul computer degli utenti e la rete stessa.
Questo livello offre servizi di alto livello per le applicazioni, consentendo loro di comunicare, scambiare dati e interagire con altre applicazioni su reti diverse.
In questo livello i pacchetti vengono chiamati messaggi.
Alcuni dei protocolli e dei servizi comuni associati al livello applicativo includono:
Dominio
Un servizio molto importante del livello applicativo è il “Domain Name System” (DNS) che traduce i nomi di dominio negli indirizzi degli host collegati alla rete (Mockapetris, 1987).
Un dominio è un nome univoco e leggibile dagli esseri umani che viene utilizzato per identificare e accedere a risorse online, come siti web, server di posta elettronica, servizi online e altro ancora.
I domini sono letti da destra verso sinistra e sono stringhe separate da un punto.
I domini vengono utilizzati principalmente per semplificare l’accesso alle risorse su Internet perché, invece di dover ricordare una sequenza di numeri che identifica un server, gli utenti possono inserire un nome di dominio più significativo nel browser o nell’applicazione.
Il DNS traduce quindi il nome di dominio in un indirizzo numerico, consentendo al dispositivo di rete di trovare l’host corrispondente.
Il servizio DNS è realizzato tramite un database distribuito globalmente, costituito dai server DNS (Mockapetris, 1987).
Infatti, il DNS è simile alla rubrica del telefonino: quando viene memorizzato il numero di
Mario Rossi, non occorre più digitare il suo numero di telefono, ma basterà cercare nella
rubrica il nome Mario Rossi.
Allo stesso modo, il servizio DNS converte il nome di
dominio (es. esempio.it) in un numero (es. 190.12.13.54), che corrisponde all’indirizzo reale (nei capitoli seguenti si scoprirà che l’indirizzo reale è l’indirizzo IP) di uno specifico host della rete.
Nel momento stesso in cui l’utente digita nel browser un indirizzo, il server DNS cercherà
in un elenco in suo possesso il relativo indirizzo numerico.
Nel caso in cui l’indirizzo non fosse trovato, il server DNS inoltrerà la richiesta ad un server che, con più probabilità, possiede l’informazione cercata e così via, finché non viene trovata una risposta (o non si ha la certezza che quel nome non esista) (Mockapetris, 1987).
Un nameserver è un server DNS autorevole, cioè un server che possiede direttamente le informazioni ufficiali di uno o più domini (Hoffman & Fujiwara, 2024).
Esempio
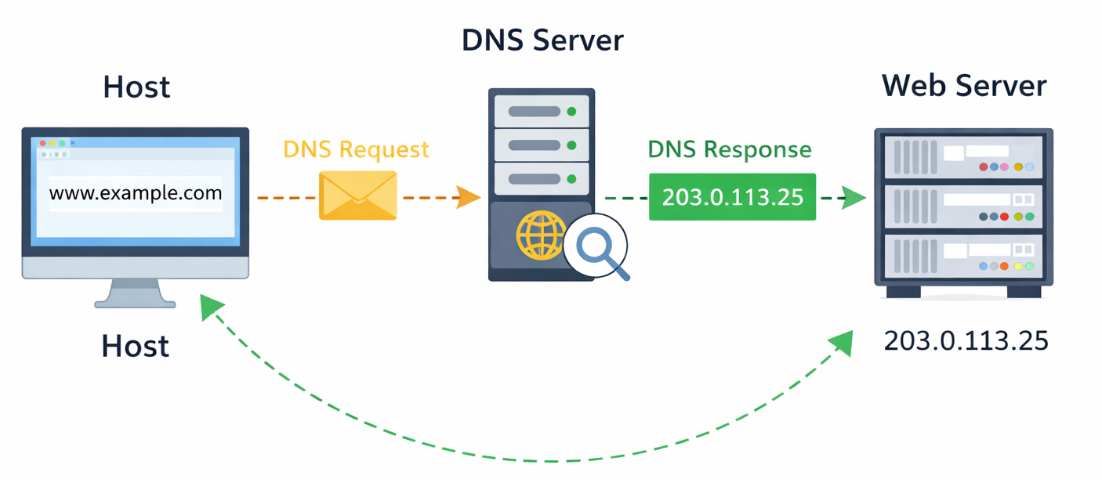
Supponiamo che un utente voglia accedere all’indirizzo web “www.example.com”.
Il suo dispositivo invierà una richiesta DNS al server DNS per ottenere l’indirizzo reale associato a questo nome di dominio.
Uno stesso nome di dominio può essere associato a più indirizzi.
Questa possibilità può essere utilizzata per:
Quando il client riceve più indirizzi, li ordina secondo determinati criteri e tenta di stabilire una connessione con uno di essi. Se un tentativo non riesce o richiede troppo tempo, può provarne un altro.
I client moderni possono avviare tentativi di connessione leggermente distanziati verso indirizzi diversi e utilizzare la connessione che viene stabilita per prima.
Questo meccanismo riduce i tempi di attesa quando un indirizzo o un protocollo di rete non è raggiungibile oppure risulta particolarmente lento (Schinazi & Pauly, 2017).
Gerarchia nel dominio
Un nome di dominio completo (FQDN) è un nome di dominio completamente specificato con tutte le etichette nella gerarchia del DNS, senza parti omesse (Hoffman & Fujiwara, 2024).
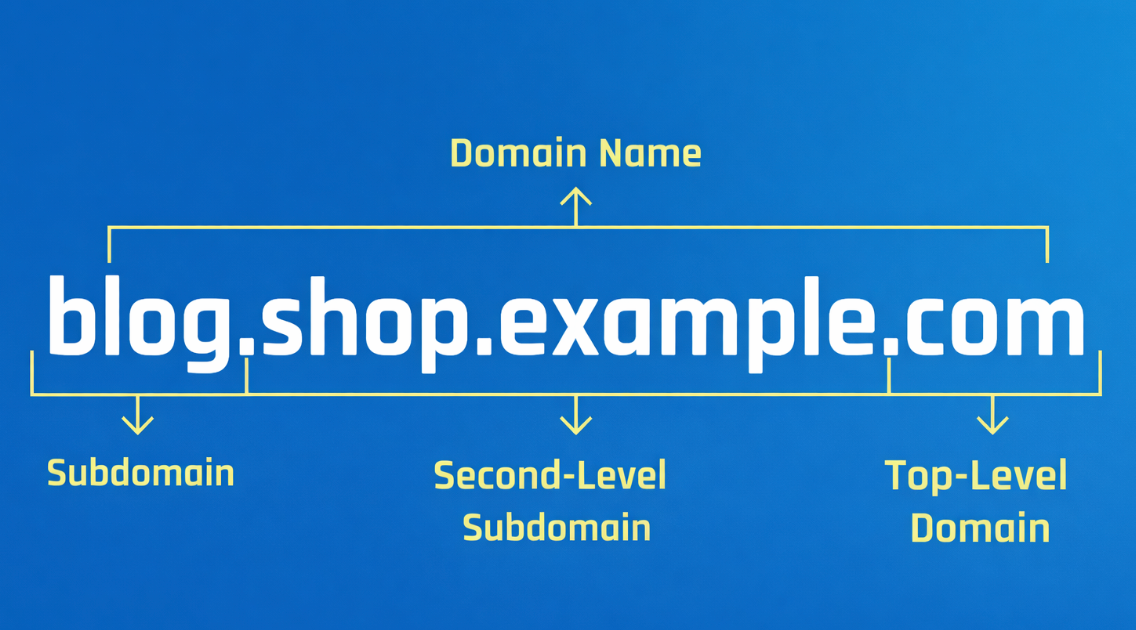
Quindi un FQDN è un nome assoluto che identifica esattamente una risorsa nel DNS, fino alla radice.
Un dominio è organizzato gerarchicamente in livelli, letti da destra verso sinistra e separati da un punto (Hoffman & Fujiwara, 2024).
I tre livelli principali sono:
Nota:
Alcune volte si vede un punto finale (.) a destra, che rappresenta la radice DNS, ed è ciò che rende il nome completo e assoluto. Senza quel punto, il nome può essere interpretato come relativo in certi contesti.
Dominio di primo livello
Nel dominio, la parte più importante è la prima a partire da destra.
Questa è detta dominio di primo livello (o TLD, Top Level Domain), per esempio “.org” o “.it”.
I TLD sono gestiti e assegnati dall’ICANN (Internet Corporation for Assigned Names and Numbers), l’organizzazione responsabile della coordinazione dei sistemi di identificazione univoca su Internet (Internet Assigned Numbers Authority, n.d.).
Esistono due tipi principali di TLD:
TLD generico
Questi sono TLD che sono generalmente associati a categorie ampie e non legate a specifiche località geografiche.
Alcuni esempi di TLD generici includono:
TLD nazionale
Questi sono TLD che sono associati a specifiche località geografiche o paesi. Ogni paese ha il proprio TLD che rappresenta l’identificazione geografica del dominio. Alcuni esempi di TLD nazionali includono:
Dominio di secondo livello
Un dominio di secondo livello, SLD, acronimo di Second-Level Domain, o semplicemente il nome di dominio, è la parte del nome di dominio che si trova subito a sinistra del dominio di primo livello, TLD, acronimo di Top-Level Domain (Hoffman & Fujiwara, 2024).
Il nome di dominio è il nome che si sceglie di assegnare al sito web, servizio o risorsa online, seguendo il formato “SLD.TLD“.
Ad esempio, considera il dominio “example.com”:
Il dominio di secondo livello è ciò che rende il nome di dominio unico rispetto agli altri.
È la parte personalizzabile e identificativa dell’indirizzo web.
Può essere composto da una varietà di parole o termini che riflettono il marchio, l’attività commerciale, il contenuto del sito o qualsiasi altra cosa che l’host desidera comunicare.
Il dominio di secondo livello e il dominio di primo livello formano il root domain o dominio principale, cioè il nome del dominio completo senza sottodomini.
Sottodominio
Un sottodominio è la parte del nome di dominio che si trova a sinistra del dominio di secondo livello (Hoffman & Fujiwara, 2024).
I sottodomini servono principalmente a fornire ulteriore contesto, struttura e organizzazione all’architettura dei nomi di dominio.
Da notare che un sottodominio può essere composto da più livelli (quarto, quinto e così via).
Esempio
Nel dominio “materiali.studenti.accademia.it”:
In molti casi, la parte più a sinistra del nome può indicare un host o un servizio specifico, come www, mail, files o db. Di seguito sono riportati alcuni esempi:
Esempio
Il dominio email.example.com specifica che l’host a cui ci stiamo collegando si occupa del servizio email.
www.example.com specifica che l’host a cui ci stiamo collegando si occupa dell’esposizione di una pagina web.
Registrar
Un registrar di domini è un’organizzazione o un’azienda autorizzata a facilitare la registrazione di nomi di dominio Internet (ICANN, 2023).
Esso è un intermediario tra gli utenti finali e le autorità di registrazione dei domini.
Il registrar offre servizi di registrazione, gestione e rinnovo dei domini, consentendo agli utenti di avere un’identità online attraverso i nomi di dominio.
Infatti, per registrare un dominio di secondo livello è necessario richiedere il servizio al registrar.
Ecco alcuni aspetti chiave relativi ai registrar di domini:
È importante chiarire che i nomi di dominio non vengono venduti, ma concessi in uso temporaneo.
Quando un utente “acquista” un dominio, in realtà stipula un contratto di affitto: ottiene il diritto esclusivo di utilizzo di quel nome per un periodo limitato di tempo (di solito uno o più anni).
Alla scadenza, il dominio deve essere rinnovato; in caso contrario, il diritto d’uso decade e il nome torna disponibile per altri utenti. Il registrar quindi non vende una proprietà, ma amministra una concessione temporanea, mentre la titolarità ultima del dominio rimane all’interno del sistema di governance globale del DNS (ICANN, 2023).
Registry
Dopo aver chiarito il ruolo del registrar, è necessario introdurre l’altro attore fondamentale del sistema dei nomi di dominio: il registry (o registro).
Un registry è l’organizzazione che gestisce ufficialmente un dominio di primo livello (TLD, Top-Level Domain), come .it, .com, .org, .net, .edu, ecc (ICANN, n.d.).
Se il registrar è l’intermediario che dialoga con l’utente finale, il registry è l’autorità tecnica e amministrativa che mantiene e governa l’estensione di dominio.
In termini semplici:
Il registry ha tre responsabilità centrali.
La prima responsabilità è mantenere il database di tutti i nomi di dominio registrati sotto un determinato TLD.
Questo database contiene informazioni fondamentali come:
La seconda responsabilità è gestire i nameserver del TLD.
Quando un servizio DNS deve risolvere un nome come www.example.it, dopo aver interrogato i server radice (root server), viene indirizzato ai server del TLD, in questo caso “.it”.
Questi server sono gestiti dal registry e rispondono indicando quali sono i nameserver autorevoli del dominio richiesto (ICANN, n.d.).
La terza responsabilità è definire e applicare le regole del dominio.
Ogni TLD ha un proprio insieme di politiche: chi può registrarlo, per quanto tempo, con quali vincoli, quali procedure di rinnovo, trasferimento o revoca esistono.
Ad esempio:
Il registry non vende direttamente domini agli utenti finali.
Opera invece attraverso una rete di registrar accreditati, che sono autorizzati a interagire con il suo database tramite protocolli standardizzati.
Quando un utente registra, rinnova o trasferisce un dominio:
In questo modello, il registry garantisce coerenza, unicità e affidabilità globale, mentre il registrar fornisce l’interfaccia commerciale e operativa verso l’utente (ICANN, n.d.).
Elementi chiave
Dal nome del sito al server
Un utente digita nel browser:
www.example.com
Il browser deve raggiungere il server corretto, ma il computer non conosce ancora il suo indirizzo numerico.
Rispondi alle seguenti domande:
Leggere correttamente un dominio
Considera il seguente nome:
materiali.studenti.accademia.it
Analizzalo utilizzando la gerarchia DNS descritta nella dispensa.
Registrare un nuovo dominio
Una nuova associazione vuole utilizzare il dominio:
progettofuturo.org
Il responsabile dell’associazione pensa che basti “comprare il dominio da Internet” e che, una volta pagato, il nome diventi proprietà definitiva dell’associazione.
Analizza la situazione.
Progettare i nomi di un servizio online
Un’azienda possiede il dominio:
creativecloud.it
Vuole organizzare diversi servizi:
Progetta una possibile struttura dei nomi.
Per la realizzazione di questi materiali ho utilizzato strumenti di intelligenza artificiale generativa come supporto alla scrittura, in particolare per migliorare la forma del testo, riorganizzare i contenuti, correggere la formulazione e velocizzare alcune attività redazionali.
Lavorando autonomamente alla produzione di questi materiali, cerco infatti di automatizzare tutte le attività che possono esserlo, così da poter dedicare più tempo alla ricerca, alla progettazione e allo sviluppo dei contenuti.
L’intelligenza artificiale non determina però i contenuti dell’opera: la scelta degli argomenti, la struttura, le idee, le interpretazioni, gli esempi e l’impostazione didattica sono elaborati da me. L’IA viene quindi utilizzata principalmente come strumento di supporto alla produzione e alla revisione formale, mentre la responsabilità autoriale e progettuale dei contenuti rimane mia.
Salvo diversa indicazione, questo materiale è distribuito con licenza Creative Commons Attribuzione – Non commerciale – Condividi allo stesso modo 4.0 Internazionale (CC BY-NC-SA 4.0).
È quindi possibile condividere, ridistribuire, modificare e creare opere derivate a partire dal materiale, a condizione di attribuirne correttamente la paternità, di non utilizzarlo per scopi commerciali e di distribuire eventuali versioni modificate o derivate con la stessa licenza.
Vuoi aiutarmi a scrivere articoli come questo?
No responses yet